可自行构建的安全操作系统-Open Secure-K OS
 2026-08-23 09:07:23
 阿炯
 Open Secure-K OS(open-securekos)是 LumIT Labs 开源的安全操作系统项目,也是 Secure-K 的开源版本。它基于 Debian 构建,专注于隐私保护、安全通信和数据加密,并支持从 USB 设备启动,打造一个便携、可审计、可自行构建的安全工作环境。
Open Secure-K OS is an operating system booting from a USB key in which you can safely create and store your personal and private data. It is an advanced Debian Bullseye Linux-based live USB operating system built for security: user and system data are saved encrypted within the USB key (AES 512bit), so the system can be used as a clean and safe environment for your on-line security-critical activities. Moreover Open Secure-K OS does not rely on the PC hard drive and, being a Linux derivative, it’s immune to most viruses and it’s spyware / adware / backdoor free.
与商业版 Secure-K 不同,Open Secure-K OS 完全开放源码,用户不仅可以查看所有构建脚本,还能自行生成系统镜像,根据自身需求定制安全策略和系统配置。
它是一款基于 Debian 的开源安全操作系统,通过可审计的构建流程、USB 便携运行和完善的隐私保护机制,为用户提供一个高度可控的安全工作环境。开源透明 + 安全强化 + USB 便携 + 可复现构建。
系统基础: Debian
运行方式: USB Live(并支持持久化存储)
核心特色: 开源、安全、加密、匿名、可自行构建
适用场景: 隐私保护、安全研究、移动办公、企业安全环境
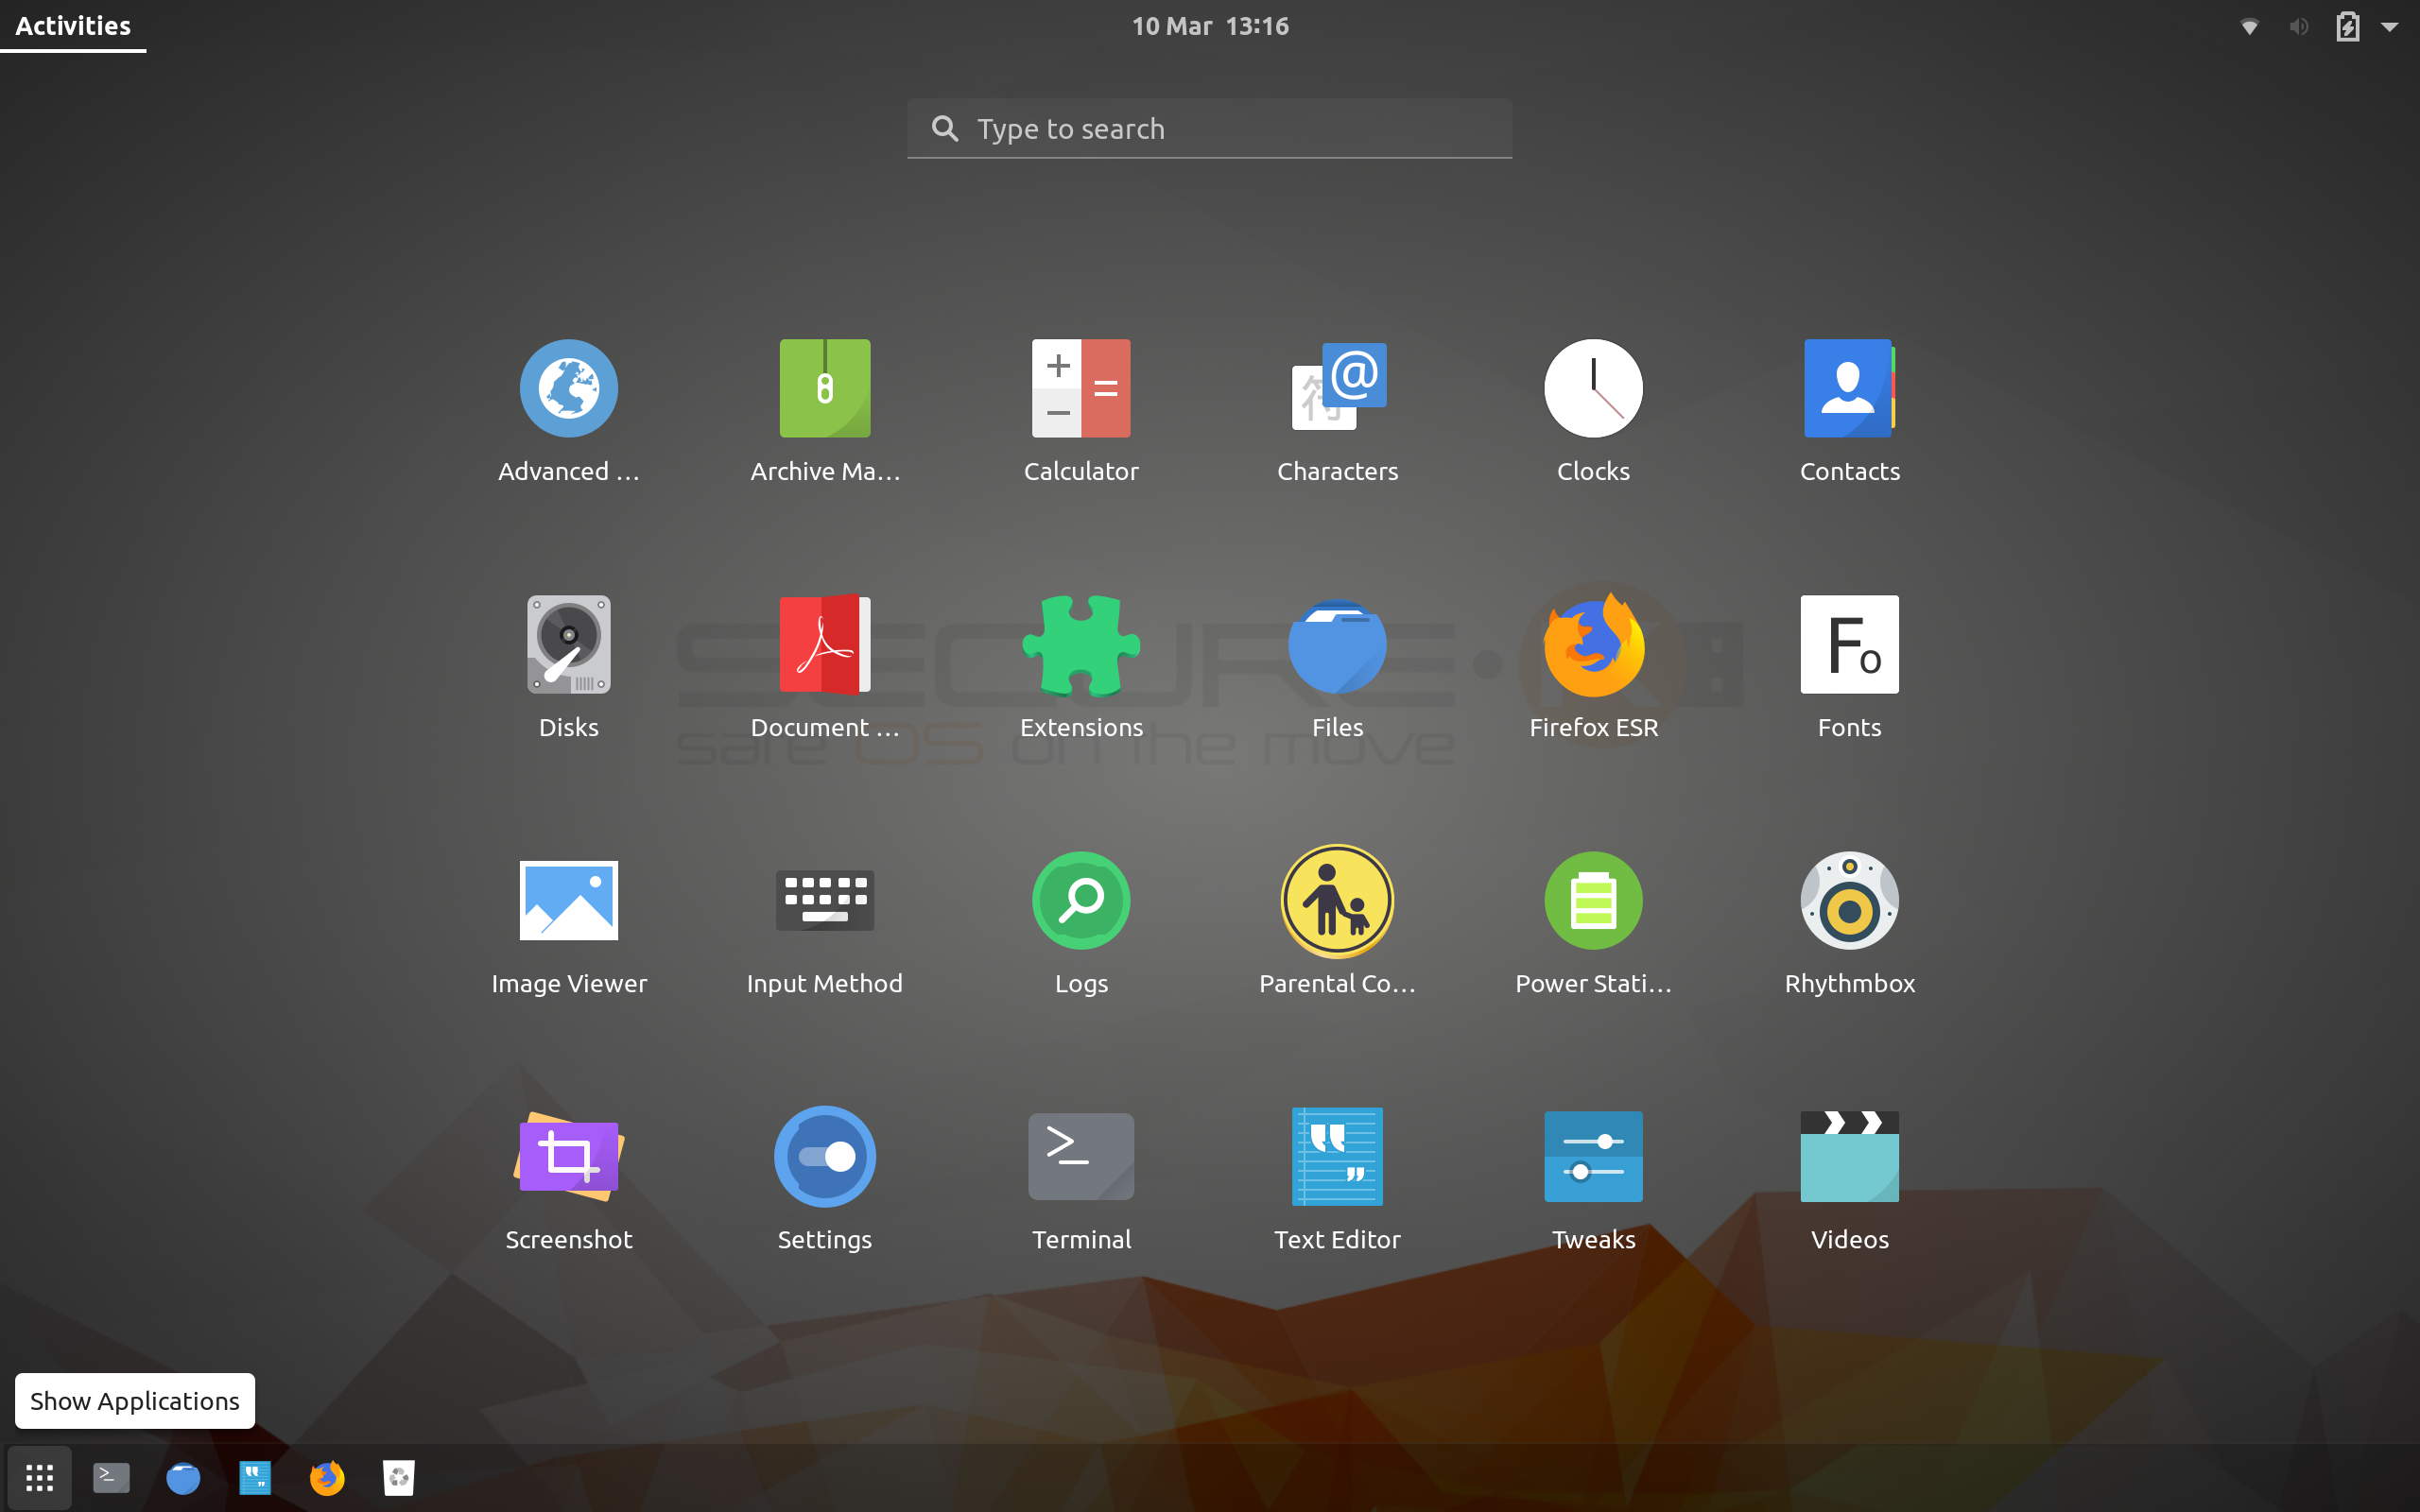
采用简洁的桌面环境,重点放在安全与稳定性,而不是华丽的视觉效果:
轻量级桌面
预装安全工具
简洁统一的界面
适合移动办公
面向隐私与安全场景优化
整体设计强调"安全优先",尽量减少不必要的软件和后台服务。
核心特性
1、完全开源,可自行构建系统
Open Secure-K OS 最大的特色是整个系统构建流程完全公开,包括:构建脚本、配置文件、安全策略、系统镜像生成流程。
用户可以自行构建 ISO 镜像,并根据实际需求进行修改和扩展,便于安全审计和二次开发。
2、USB Live 便携运行
系统支持制作 Live USB,可直接在不同电脑上运行:无需安装到硬盘、支持持久化存储、适合移动办公、可随身携带完整工作环境
对于需要跨设备工作的用户十分方便。
3、数据加密保护
系统支持多种数据保护机制,包括:用户数据加密、持久化分区加密、配置文件保护、密钥管理工具。
即使 USB 设备遗失,也能有效降低数据泄露风险。
4、面向隐私的安全通信环境
提供适合安全通信的基础环境,可用于部署:加密电子邮件、安全即时通信、加密文件传输、密钥管理工具。
适用于需要保护通信内容的工作场景。
5、注重匿名与隐私保护
系统支持集成匿名浏览方案(如 Tor),并提供多项隐私保护措施,例如:浏览隐私增强、自动清理缓存、不保存浏览历史、减少本地痕迹;帮助用户提升网络活动的隐私性。
6、Live 模式减少本地痕迹
Live 模式下,系统可以直接运行于 USB 设备:不修改本地硬盘、不依赖宿主系统、临时文件可自动清理、更适合公共电脑或临时办公环境
对于注重数据安全的用户而言,这是一个重要特性。
最新版本:2503
项目主页:https://github.com/LumIT-Labs/open-securekos